
Zusammenfassung: Regulatorischer Wandel trifft Unternehmen in einer Vielzahl von Rechtsordnungen und Rechtsgebieten mit zunehmender Frequenz. Rechts- und Compliance-Abteilungen sind daher auf ein systematisches Legal Monitoring angewiesen, das über die bloße Kenntnisnahme neuer Rechtsakte hinausgeht. Der Beitrag entwickelt ein dreiphasiges Modell des Legal Monitoring – Erfassung, Bewertung und Umsetzung – und leitet daraus Anforderungen an die Quellenabdeckung, die Mehrsprachigkeit, die Relevanzfilterung sowie an Eskalations- und Dokumentationsprozesse ab. Besonderes Augenmerk gilt der Nachweisbarkeit gegenüber Aufsichtsbehörden und Auditoren, die zunehmend nicht nur die materielle Regelkonformität, sondern auch den Prozess ihrer Kenntnisnahme und Umsetzung prüfen. Abschließend werden Kennzahlen zur Steuerung des Legal-Monitoring-Prozesses sowie exemplarische technologische Umsetzungsansätze skizziert.
A. Einleitung und Problemstellung
Unternehmen sind – je nach Zahl der Jurisdiktionen, in denen sie tätig sind, aus denen sie Vorleistungen beziehen oder in die sie Produkte und Leistungen absetzen – täglich einer erheblichen Zahl regulatorischer Entwicklungen ausgesetzt. Hierzu zählen unter anderem EU-Gesetzgebungsverfahren einschließlich sogenannter Omnibus-Verfahren, nationale Umsetzungsgesetze, neue technische Standards sowie branchenspezifische Verlautbarungen von Aufsichtsbehörden. Rechts- und Compliance-Abteilungen stehen damit vor der Aufgabe, ihr regulatorisches Umfeld kontinuierlich zu beobachten, Risiken frühzeitig zu identifizieren und daraus rechtzeitig Handlungsbedarf abzuleiten. Diese Beobachtungsfunktion wird in der Praxis als Legal Monitoring bezeichnet.
Der vorliegende Beitrag geht von der These aus, dass ein tragfähiges Legal Monitoring mehr voraussetzt als den Bezug eines Newsletters oder das Anlegen einer Sammlung von Fundstellen. Es handelt sich vielmehr um einen Prozess mit eigenständigen Anforderungen an Abdeckung, Relevanzbewertung, Verantwortlichkeitsstrukturen und Nachweisbarkeit. Im Folgenden werden diese Anforderungen systematisiert und in ein dreiphasiges Modell überführt, bevor die einzelnen Phasen im Detail untersucht werden.
B. Das Drei-Phasen-Modell des Legal Monitoring
Legal Monitoring lässt sich in drei aufeinander aufbauende Phasen gliedern: die Erfassung neuer oder geänderter regulatorischer Vorgaben, deren Bewertung im Hinblick auf die Relevanz für das jeweilige Unternehmen sowie die Umsetzung, das heißt die Zuordnung konkreter Handlungspflichten zu Verantwortlichen und Fristen. Ein tragfähiges System muss alle drei Phasen abbilden; eine Beschränkung auf die reine Erfassung wird der Funktion des Legal Monitoring innerhalb der Compliance-Organisation nicht gerecht.
C. Anforderungen an die Erfassungsphase
I. Breite und Tiefe der Quellenabdeckung
Grundlage jedes Monitoring-Systems ist die zugrunde gelegte Quellenbasis. Hierzu zählen insbesondere:
- Amts- und Gesetzblätter auf Unions- und nationaler Ebene,
- Konsultationsentwürfe und Verlautbarungen von Aufsichtsbehörden, die künftige Regulierung vorzeichnen (etwa der Bundesanstalt für Finanzdienstleistungsaufsicht, der Bundesnetzagentur, nationaler Datenschutzaufsichtsbehörden oder branchenspezifischer Regulierungsstellen),
- obergerichtliche Entscheidungen der jeweils einschlägigen Instanzen,
- internationale und supranationale Quellen (etwa des Verbands europäischer Übertragungsnetzbetreiber ENTSO-E oder der Agentur der Europäischen Union für Cybersicherheit ENISA), soweit das Unternehmen grenzüberschreitend tätig ist.
Entscheidend ist dabei nicht allein die Zahl der einbezogenen Quellen, sondern die Frage, ob das System bereits die Vorstufen der Regulierung – Konsultationen, Trilog-Verhandlungen, Entwürfe – erfasst und nicht erst den finalen Rechtsakt. Wer erst mit dessen Inkrafttreten reagiert, hat in der Regel bereits einen erheblichen Teil der für die Umsetzung zur Verfügung stehenden Zeit verloren.
II. Mehrsprachigkeit und Mehr-Jurisdiktionen-Fähigkeit
Unternehmen mit Aktivitäten in mehreren Staaten benötigen ein Monitoring, das nicht an der jeweiligen Sprachgrenze endet. Ein hierfür geeignetes System sollte Inhalte in mehreren Sprachen erfassen und durchsuchbar machen und dabei berücksichtigen, dass Rechtsbegriffe in den einzelnen Sprachfassungen unterschiedlich benannt werden, obwohl sie dasselbe regulatorische Konzept bezeichnen – etwa Bezeichnungen wie „Omnibus-Verfahren“, „AMLA“ (Anti-Money Laundering Authority) oder „Hochrisiko-KI-System“. Ferner sollten regionale Filter zur Verfügung stehen, die eine gezielte Suche nach Jurisdiktion ermöglichen, ohne dass die gesamte Textmasse manuell gesichtet werden muss, sowie eine korrekte Zuordnung branchenspezifischer Terminologie – etwa aus den Bereichen Energiewirtschaft, Finanzaufsicht, Produktkonformität oder Datenschutz.
III. Relevanzfilterung als Korrektiv der Informationsflut
Das in der Praxis vorherrschende Problem des Legal Monitoring liegt regelmäßig nicht in einem Mangel, sondern in einem Überschuss an Informationen. Ein System, das jede Änderung ungefiltert verteilt, führt zu einer Ermüdung der Adressaten gegenüber Warnhinweisen (sog. Alert-Fatigue), in deren Folge Mitteilungen im Ergebnis nicht mehr zur Kenntnis genommen werden. Erforderlich ist daher ein Filtermechanismus, der ausschließlich die tatsächlich relevanten Informationen durchlässt. Hierzu zählen namentlich:
- eine Kategorisierung nach Themen, Schlagworten oder Taxonomien, die sich auf die eigene Organisationsstruktur abbilden lässt,
- eine Deduplizierung, damit dieselbe Information nicht mehrfach über unterschiedliche Quellen gemeldet wird,
- eine Verknüpfung zusammengehöriger Inhalte – etwa eines Gesetzentwurfs mit der zugehörigen Konsultation, späteren Änderungsanträgen und der finalen Fassung – zu einer zusammenhängenden Entwicklungskette anstelle isolierter Einzelmeldungen, sowie
- eine über die reine Stichwortsuche hinausgehende Ähnlichkeitssuche, die thematisch verwandte Inhalte auch dann vorschlägt, wenn diese abweichende Begrifflichkeiten verwenden.

IV. Alarmierung und Eskalation
Neu erfasste Informationen entfalten nur dann Wirkung, wenn sie die zuständigen Personen tatsächlich erreichen. Ein funktionsfähiges Monitoring setzt daher konfigurierbare Benachrichtigungen nach Themengebiet, Region oder Zuständigkeit, gesonderte Eskalationspfade für zeitkritische oder bußgeldbewehrte Sachverhalte sowie eine klare Unterscheidung zwischen bloßer Kenntnisnahme und konkretem Handlungsbedarf voraus.
D. Integration in die Compliance-Organisation und Nachweisführung
Legal Monitoring darf nicht als isoliertes Instrument neben der eigentlichen Fallbearbeitung stehen. Vorzugswürdig ist eine Verzahnung mit dem Matter Management, den internen Kommunikationskanälen und dem Berichtswesen, damit aus einer beobachteten regulatorischen Änderung ohne Medienbruch eine dokumentierte Maßnahme wird.
I. Zentrales Register
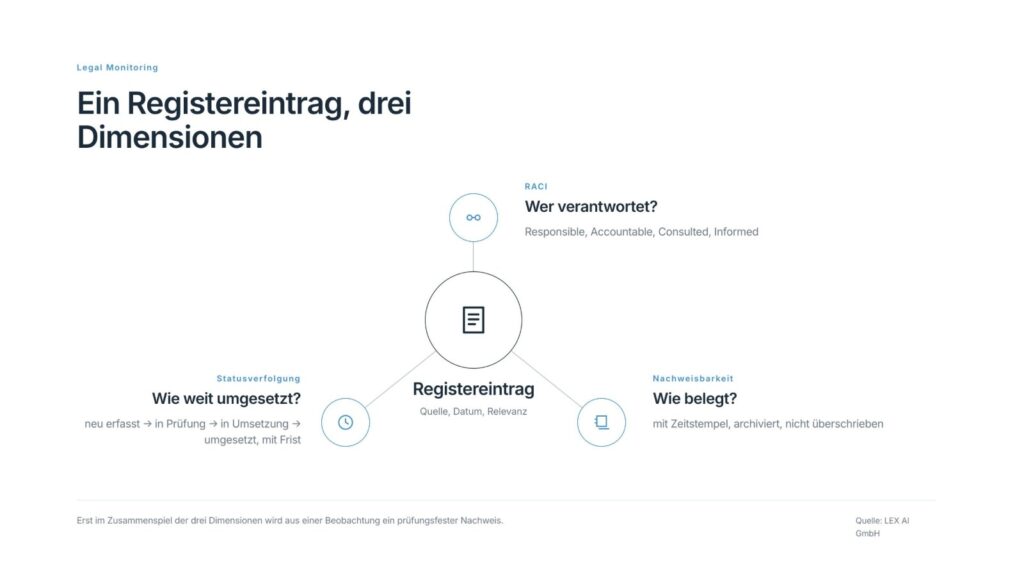
Jede als relevant eingestufte regulatorische Änderung sollte in einem zentralen Register erfasst werden und nicht in einzelnen, dezentral geführten Postfächern verbleiben. Sinnvolle Erfassungsfelder sind insbesondere Quelle und Fundstelle nebst Verweis, Datum der Veröffentlichung und des Inkrafttretens, eine Kurzbeschreibung der Änderung, die betroffenen Geschäftsbereiche oder Rechtsträger sowie eine begründete Einschätzung der Relevanz (etwa hoch, mittel, niedrig oder nicht relevant).
II. Verantwortlichkeiten nach dem RACI-Modell
Für jede relevante Änderung sollte feststehen, wer für die Umsetzung verantwortlich ist, wer rechenschaftspflichtig ist und die Maßnahme freigibt, wer konsultiert wird – etwa der betroffene Fachbereich oder externe Berater – und wer lediglich informiert wird, etwa die Geschäftsführung oder betroffene Teams. Diese aus dem Projektmanagement bekannte RACI-Logik (Responsible, Accountable, Consulted, Informed) stellt sicher, dass Legal Monitoring nicht auf ein folgenloses Beobachtungsprotokoll reduziert wird.
III. Statusverfolgung mit Fristen
Jeder Registereintrag durchläuft typischerweise Status wie „neu erfasst“, „in Prüfung“, „Maßnahme in Umsetzung“, „umgesetzt“ oder „nicht relevant (dokumentiert)“. Neben der gesetzlichen Frist zum Inkrafttreten sollten auch interne Meilensteine hinterlegt werden, etwa Fristen zur Erstbewertung, zur Umsetzung und zur nachgelagerten Wirksamkeitsprüfung. Automatisierte Erinnerungsfunktionen vor Fristablauf tragen dazu bei, dass Sachverhalte nicht unbemerkt verfristen.
IV. Nachweisbarkeit gegenüber Aufsicht und Audit
Aufsichtsbehörden und Auditoren prüfen zunehmend nicht nur die materielle Einhaltung einer Regelung, sondern auch, ob und auf welchem Weg das Unternehmen von der Regelung Kenntnis erlangt und wie es hierauf reagiert hat. Ein prüfungsfestes Tracking sollte daher lückenlos und mit Zeitstempel dokumentieren, wann eine Änderung erfasst wurde, wer die Relevanzbewertung vorgenommen hat, welche Maßnahme beschlossen und wann sie umgesetzt wurde sowie – gegebenenfalls – aus welchen Gründen von einer Maßnahme abgesehen wurde. Diese Dokumentation sollte über die Zeit archiviert und nicht überschrieben werden, damit auch rückblickend nachvollzogen werden kann, zu welchem Zeitpunkt das Unternehmen über welchen Kenntnisstand verfügte.
V. Kennzahlen zur Steuerung des Legal-Monitoring-Prozesses
Neben der Verfolgung des Einzelfalls empfiehlt sich die Erhebung aggregierter Kennzahlen, etwa der durchschnittlichen Zeitspanne zwischen Veröffentlichung und Erstbewertung, des Anteils fristgerecht umgesetzter Maßnahmen, der Zahl offener beziehungsweise überfälliger Vorgänge je Fachbereich sowie der Verteilung der behandelten Themen nach Rechtsgebiet oder Region. Derartige Kennzahlen ermöglichen es, den Legal-Monitoring-Prozess selbst zu steuern und dessen Beitrag gegenüber der Geschäftsleitung sichtbar zu machen, anstatt ihn als reine Hintergrundtätigkeit fortzuführen.
E. Technologische Umsetzungsansätze
Die vorstehend entwickelten Anforderungen sind kein rein theoretisches Konstrukt, sondern finden sich in der Architektur bestehender Regulatory-Intelligence-Plattformen wieder. Exemplarisch lassen sich hierzu mehrsprachige, quellenübergreifende Aggregationssysteme anführen, die regulatorische Begriffe unterschiedlicher Sprachfassungen demselben Konzept zuordnen, semantische Ähnlichkeitssuchen zur Identifikation thematisch verwandter Inhalte einsetzen, zusammengehörige Inhalte – Entwürfe, Konsultationen, Änderungsanträge und finale Fassungen – als zusammenhängende Kette abbilden und über eine strukturierte Taxonomie samt Dublettenprüfung verfügen. Werden derartige Erfassungssysteme zusätzlich mit Matter-Management-Funktionen verknüpft, lässt sich die beobachtete regulatorische Änderung unmittelbar mit einer dokumentierten Maßnahme samt Verantwortlichkeit und Frist verbinden. Gerade an dieser Schnittstelle – dem Übergang von der Beobachtung zur dokumentierten Reaktion – scheitern Legal-Monitoring-Prozesse in der Praxis besonders häufig.
F. Fazit
Ein professionelles Legal Monitoring erschöpft sich nicht in einer möglichst umfassenden Nachrichtenquelle. Erforderlich sind vielmehr Breite und Sprachfähigkeit in der Erfassung, eine wirksame Filterung gegen Informationsüberflutung, klare Eskalationswege sowie – vor allem – ein Tracking-System, das jede Beobachtung bis zur dokumentierten Entscheidung oder Maßnahme nachverfolgt. Erst wenn Beobachtung und Nachweisführung als durchgängiger Prozess verstanden werden, wird aus dem Legal Monitoring ein belastbares Element der Compliance-Organisation und nicht lediglich ein weiterer, im Ergebnis ungelesener Posteingang.
Bild: Erstellt mit ChatGPT
Dr. Susann Funke ist Co-Founder der LEX AI GmbH und Rechtsanwältin. LEX AI ist ein deutsches Legal Tech-Start-up mit Sitz in Hamburg, das maschinelles Lernen und Künstliche Intelligenz kombiniert mit innovativem Legal Design einsetzt, um das Legal Monitoring bis hin zum Knowledge Management radikal zu verbessern. Ziel von LEX AI ist es, die Kosten und den Aufwand hierfür um bis zu 75 Prozent zu reduzieren.